В панели управления вы можете настроить:
- NS-серверы доменов, зарегистрированных через «Таймвэб.Домены»
Это большинство доменов .RU и .РФ. Если домен зарегистрирован через одного из партнеров (R01, Ru-Center, PDR), управлять NS необходимо в панели регистратора.
- DNS-записи доменов, делегированных на наши NS-серверы:
    ns1.timeweb.ru
ns2.timeweb.ru
ns3.timeweb.org
ns4.timeweb.org
Если домен делегирован на сторонние NS, менять DNS-настройки необходимо в панели держателя NS-серверов.
См. также:
Для настройки почты для домена (Яндекс.Почта, Mail.ru, Google) воспользуйтесь нашими инструкциями.
Настройка NS-серверов
Для смены NS-серверов у администратора должна быть пройдена идентификация через ЕСИА.
Для доменов
Чтобы изменить NS-серверы:
- В разделе «Домены и SSL» кликните на нужный домен.
- На вкладке «Управление» нажмите «Настроить» в строке «NS-серверы».
- Введите нужные NS-серверы. Чтобы указать наши NS-серверы, достаточно кликнуть на «Установить NS-серверы Timeweb».
- Сохраните изменения.
Для успешного делегирования домена необходимо указать не менее двух NS-серверов.
Если вы указываете NS-серверы на самом домене (например, для domain.ru прописываете ns1.domain.ru и ns2.domain.ru), то для них также необходимо указать IP-адреса.
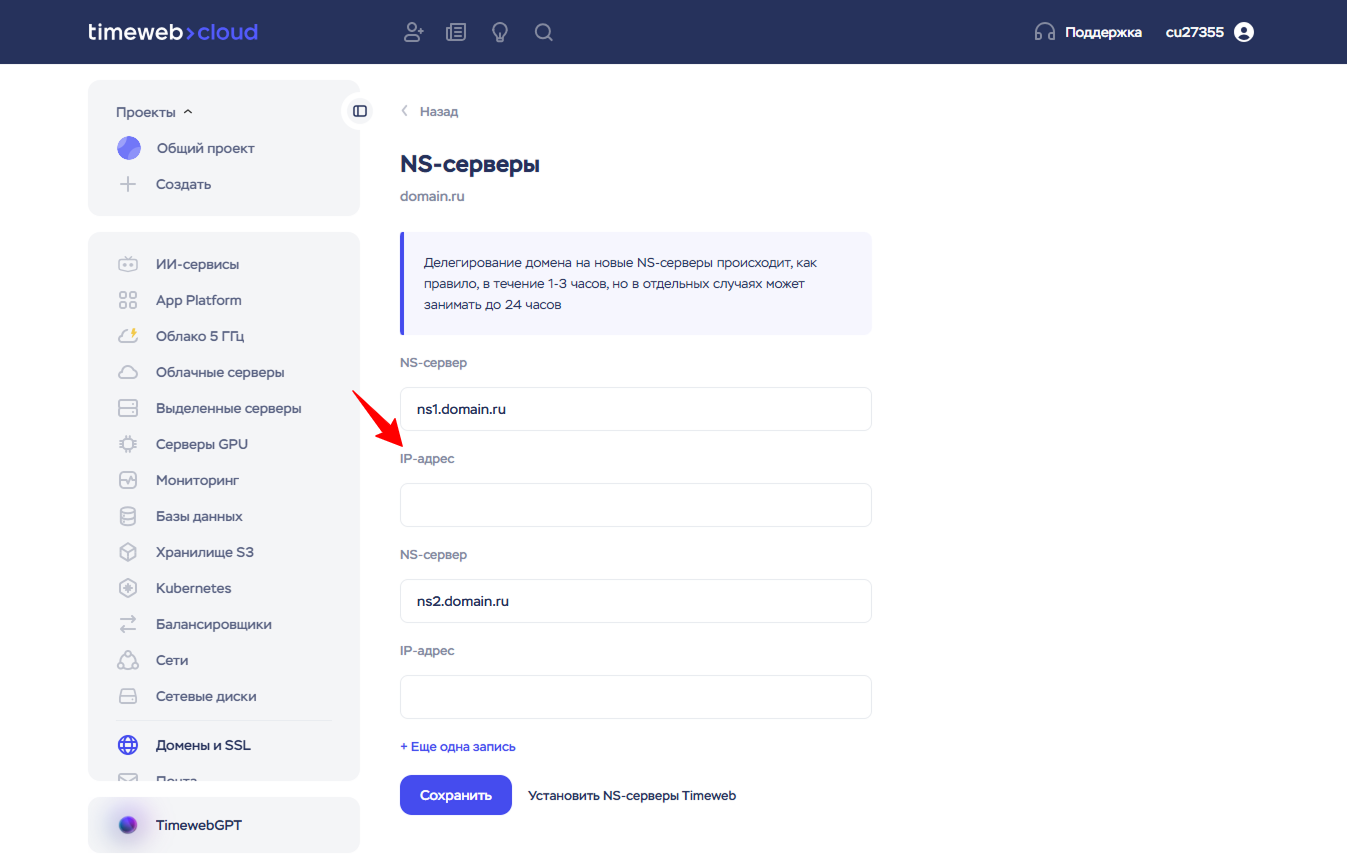
Процедура делегирования домена на новые NS может занимать от 3 до 24 часов. Как только домен будет делегирован, на административный емейл домена придет уведомление.
Для поддоменов
Чтобы изменить NS-серверы поддомена:
- В разделе «Домены и SSL» кликните на нужный домен.
- Перейдите на вкладку «Поддомены».
- Кликните на три точки у нужного поддомена и выберите «NS-серверы».
- Введите нужные NS-серверы. Необходимо указать как минимум два.
- Сохраните изменения.
Процедура делегирования может занимать от 3 до 24 часов.
Управление DNS
Чтобы перейти к настройкам DNS, в разделе «Домены и SSL» наведите курсор на нужный домен и нажмите на значок шестеренки.

Либо:
- В разделе «Домены и SSL» кликните на строку с нужным доменом.
- Перейдите на вкладку «DNS».

Создание DNS-записи
Если нужно добавить новую запись:
- На вкладке «DNS» кликните «Добавить запись» справа вверху.
- В открывшейся форме выберите тип записи из выпадающего списка.

- Введите параметры записи и нажмите «Добавить».

Подробнее о настройке каждого типа записи — ниже в этой статье.
Изменение DNS-записи
Если запись нужного типа уже создана, вы можете отредактировать ее вместо создания новой. Для этого:
- На вкладке «DNS» кликните на строку с нужной записью. Для удобства вы можете переключаться по вкладкам, чтобы отобразить только записи нужного типа.
- Укажите новые значения и нажмите «Сохранить».
Удаление DNS-записи
Чтобы удалить запись:
- На вкладке «DNS» кликните на три точки у нужной записи.
- Кликните «Удалить».
- В следующем окне подтвердите действие.

Можно удалить сразу несколько записей. Для этого отметьте их галочками и кликните кнопку «Удалить» справа вверху.

А и АААА
А и АААА — адресные записи, связывающие имя домена с его IP-адресом.
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Выберите нужный тип записи и укажите необходимый IP-адрес или сервис аккаунта.
MX
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Выберите тип записи MX, затем — нужный почтовый сервис в пункте «Служба». Чтобы указать значения вручную, выберите «Другое».

Если для домена были созданы другие MX-записи, их нужно удалить.
SRV
Настройка SRV требуется при использовании протоколов SIP и XMPP (Jabber). Необходимые для настройки необходимо получить у вашего провайдера Jabber-сервиса.
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Выберите тип записи SRV и заполните параметры:

SRV-записи имеют формат:
_service._proto.name IN SRV priority weight port hostname
Где:
- service — имя сервиса;
- proto — имя протокола, обычно это _tcp или _udp;
- priority — приоритет записи;
- weight — вес записи;
- port — порт на сервере;
- hostname — хост.
К примеру, для указания SRV-записи:
_xmpp-server._tcp.domain.com. IN SRV 5 0 5269 xmpp-server.l.google.com.
в настройках нужно прописать:
- Служба: _xmpp-server
- Протокол: TCP
- Приоритет: 5
- Порт: 5269
- Хост: xmpp-server.l.google.com
TXT
Чтобы настроить TXT-запись для поддомена, ее необходимо прописывать в настройках основного домена.
TXT-запись содержит вспомогательную информацию о домене. TXT-записи используются, например, для настройки SPF и DKIM, а также для подтверждения права собственности на домен.
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху
- Выберите тип записи TXT и введите нужные значения.
Например, для выпуска SSL-сертификата может потребоваться указать TXT-записи вида:
_acme-challenge.domain.com. TXT KoZ26MJmum64Wevjg-xh23pqymt5W7sN-xGF0BXdo4g
Чтобы задать такую запись, в настройках DNS домена кликните «Добавить запись» и далее укажите:
- Тип — TXT.
- Хост — выберите «Ввести вручную» и укажите
_acme-challenge. - Значение — введите значение записи из консоли (в нашем примере —
KoZ26MJmum64Wevjg-xh23pqymt5W7sN-xGF0BXdo4g).

SPF
Чтобы настроить SPF-запись для поддомена, ее необходимо прописывать в настройках основного домена.
Для доменов, делегированных на наши NS-серверы, SPF-запись указывается автоматически. По умолчанию она имеет вид:
v=spf1 include:_spf.timeweb.ru ~all
Вы можете редактировать SPF в настройках домена.
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Выберите тип записи TXT и введите нужные значения.
Не рекомендуется указывать больше одной SPF-записи для домена. Если запись уже существует и является актуальной, необходимо отредактировать ее вместо создания еще одной. Например, если создана запись:
v=spf1 include=_spf.mail.ru ~all
То для добавления SPF-записи Timeweb Cloud необходимо привести ее к виду:
v=spf1 include=_spf.mail.ru include:_spf.timeweb.ru ~all
DKIM
Чтобы настроить DKIM для поддомена, ее необходимо прописывать в настройках основного домена.
При использовании почты Timeweb Cloud DKIM-подпись для домена будет создана автоматически — после того, как вы создадите почтовый ящик на нужном домене в разделе «Почта» и выполните отправку первого сообщения.
Если вы используете другой почтовый сервис, получить реквизиты для настройки DKIM необходимо у вашего провайдера почты и прописать их в настройках домена.
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Выберите тип записи TXT.
- Укажите нужное значение в поле «Хост» и полученное от провайдера значение TXT-записи.
CNAME
Запись CNAME (каноническое имя) используется для наследования доменом всех ресурсных записей указанного домена, за исключением NS.
CNAME можно настроить только для поддоменов основного домена, в том числе для технических поддоменов с нижним подчеркиванием, например, _dmarc. Последнее обычно требуется, если нужно привязать домен, делегированный на NS-серверы Timeweb Cloud, к стороннему почтовому сервису или использовать DNS-записи этого сервиса для проверки и отправки почты.
- В разделе «Домены и SSL» кликните на строку с нужным доменом.
- На вкладке «DNS» выберите нужный поддомен и перейдите на вкладку «CNAME».

- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Убедитесь, что выбран тип записи CNAME и нужный поддомен и введите необходимое значение. Допустим, чтобы для
www.mydomain.ruбыли применены те же настройки DNS, что и дляmydomain.ru, необходимо указатьmydomain.ruв качестве CNAME-записи. При настройке кириллических доменов указывайте их в punycode (xn--d1acufc.xn--p1aiвместодомен.рф).
Не указывайте точку в конце значения CNAME. Наша система добавит ее автоматически.

CAA
Запись CAA позволяет указать центры сертификации, которым разрешено выпускать SSL-сертификаты для этого домена или поддомена.
Если ни одной CAA-записи не создано, сертификаты может выпускать любой ЦС.
Правила CAA, установленные для домена, распространяются на все его поддомены, если для них не создана собственная CAA.
Чтобы создать или изменить CAA-запись:
- В разделе «Домены и SSL» кликните на строку с нужным доменом.
- На вкладке «DNS» выберите нужный поддомен и перейдите на вкладку «CAA».
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Укажите флаг, тег и значение записи.
- Сохраните изменения
Параметры записи:
- Флаг — показывает, что делать центру сертификации, если он не поддерживает тег записи:
- 0 — игнорировать тег и продолжить обработку;
- 128 — отказать в выпуске сертификата.
На практике эта настройка имеет значение только для тега iodef, так как issue и issuewild поддерживаются всеми центрами сертификации.
Если для тега iodef указать флаг 128, то центр сертификации, не поддерживающий отправку уведомлений о нарушениях, не выпустит сертификат.
- Тег — тип политики:
- issue: Разрешает выпускать сертификаты для этого домена.
- issuewild: Разрешает выпускать wildcard-сертификаты (например,
*.domain.ru). - iodef: Указывает, куда центр сертификации должен отправить уведомление о попытке нарушения политики.
- Значение — значение политики.
- Для тегов
issueиissuewildзначение должно содержать доменное имя центра сертификации. Например:letsencrypt.orgилиdigicert.com.- Чтобы разрешить выпуск SSL нескольким центрам сертификации, создайте для каждого свою CAA-запись.
- Чтобы запретить выпуск SSL любым центрам сертификации, укажите точку с запятой:
;.
- Для тега
iodefзначение должно начинаться сmailto:и содержать реальный e-mail. Например:mailto:admin@domain.ru.
- Для тегов
HTTPS
Запись HTTPS передает браузеру параметры подключения к сайту еще до установки соединения. Это позволяет браузеру сразу использовать поддерживаемую версию протокола, не тратя время на согласование по HTTP/1.1.
Чтобы создать или изменить HTTPS-запись:
- В разделе «Домены и SSL» кликните на строку с нужным доменом.
- На вкладке «DNS» выберите нужный поддомен и перейдите на вкладку «HTTPS».
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Укажите приоритет, сервер, протоколы и при необходимости дополнительные параметры.
- Сохраните изменения.
Параметры записи:
- Приоритет — целое число от 0 до 65535:
- 1 — наивысший приоритет;
- 65535 — самый низкий приоритет;
-
0 — режим «алиас»: браузер должен найти HTTPS-запись по хосту, указанному в поле «Сервер», и взять параметры из нее.
Приоритет имеет значение, если для хоста создано несколько HTTPS-записей, так как браузер будет обрабатывать их в соответствии с приоритетом. Если запись одна, можно указывать 1.
- Сервер — домен или поддомен, к которому относятся параметры. Точка (
.) означает тот же домен, что указан в поле «Хост». Если приоритет равен 0, точку указывать нельзя — сервер должен указывать на реальный домен с другой HTTPS-записью. - Протокол — список протоколов через запятую без пробелов. Например:
h3,h2,http/1.1. Порядок важен: браузер выбирает первый протокол из списка, который поддерживает сам. - Дополнительные параметры (необязательно):
- IPv4 и IPv6 — адреса, к которым браузер может сразу подключаться, не запрашивая A- и AAAA-записи. Можно указать один или несколько IP-адресов через запятую.
- Публичный ключ — скрывает имя сайта при установке соединения; будет виден только IP.
Дополнительные параметры позволяют сделать первое подключение быстрее и приватнее. В большинстве случаев они не требуются — заполняйте их, только если точно знаете, что делаете.
SVCB
Запись SVCB — аналог записи HTTPS для произвольных сервисов, а не только для веб-сайтов. Она передает клиенту параметры подключения к сервису: приоритет, целевой хост и дополнительные параметры (SvcParams).
Чтобы создать или изменить SVCB-запись:
- В разделе «Домены и SSL» кликните на строку с нужным доменом.
- На вкладке «DNS» выберите нужный поддомен и перейдите на вкладку «SVCB».
- Если нужно изменить существующую запись, кликните на строку с ней. Если нужно добавить новую запись, кликните «Добавить запись» справа вверху.
- Укажите приоритет, сервер, протоколы и дополнительные параметры, если необходимо.
- Сохраните изменения.
Параметры записи:
- Приоритет — целое число от 0 до 65535:
- 1 — наивысший приоритет;
- 65535 — самый низкий приоритет;
-
0 — режим «алиас»: браузер должен найти SVCB-запись по хосту, указанному в поле «Сервер», и взять параметры из нее.
Приоритет имеет значение, если для хоста создано несколько SVCB-записей, так как браузер будет обрабатывать их в соответствии с приоритетом. Если запись одна, можно указывать 1.
- Сервер — домен или поддомен, к которому относятся параметры. Точка (
.) означает тот же домен, что указан в поле «Хост». Если приоритет равен 0, точку указывать нельзя — сервер должен указывать на реальный домен с другой SVCB-записью. - Протоколы — список протоколов через запятую без пробелов. Например:
doq,dot. Порядок важен: клиент выбирает первый протокол из списка, который поддерживает сам. - Дополнительные параметры (необязательно):
- Порт — произвольный порт, на котором работает сервис. Допустимые значения: от 1 до 65535.
- IPv4 и IPv6 — адреса, к которым браузер может сразу подключаться, не запрашивая A- и AAAA-записи. Можно указать один или несколько IP-адресов через запятую.
- Публичный ключ — скрывает имя сервиса при установке соединения; будет виден только IP.
Приватный ключ и IP-адреса позволяют сделать первое подключение быстрее и приватнее. В большинстве случаев они не требуются — заполняйте их, только если точно знаете, что делаете.
Настройка TTL для DNS-записей
TTL (time to live, «время жизни») — это период в секундах, в течение которого информация о DNS-записи будет храниться в памяти кэширующих DNS-серверов. После истечения указанного времени сервер запрашивает у NS-серверов значение записи заново.
Этот параметр позволяет оценить, сколько времени займет обновление существующей DNS-записи при ее редактировании. TTL не влияет на скорость применения новых DNS-записей или обновления NS-серверов домена.
Для доменов на наших NS для всех DNS-записей по умолчанию устанавливается значение TTL, равное 600 секундам. Вы также можете самостоятельно управлять этим параметром.
Не меняйте значение TTL, если не уверены в необходимости этой настройки.
Чтобы настроить TTL для записи:
- В разделе «Домены и SSL» нажмите на значок шестеренки у нужного домена.
- Найдите нужную запись в списке и кликните на строку с ней.
- Укажите требуемое значение TTL и сохраните изменения.
